2026年10月21日,PHP官方修复并披露了两个高危远程代码执行漏洞(CNVD-2026-41674、CNVD-2026-41675,对应CVE-2026-109618、CVE-2026-109619)。该漏洞存在PHP核心层,影响WordPress、Drupal、Joomla、Laravel等主流CMS和框架在内的PHP运行环境。未经身份验证的远程攻击者在特定条件下,可构造恶意HTTP请求触发内存错误,实现对目标服务器的拒绝服务攻击、敏感数据窃取、远程代码执行。
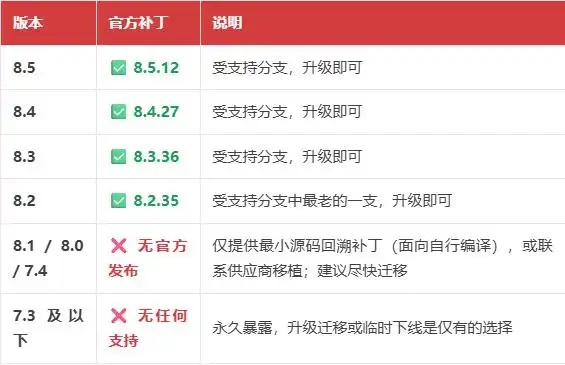
1、漏洞说明:这两个漏洞影响 PHP 5、6、7 和 8 等几乎所有版本,安全界命名为“PHP2Shell”,需升级到 8.5.12、 8.4.27、 8.3.36、8.2.35 并重启服务完成修复。PHP 官方目前只维护 8.2、8.3、8.4、8.5 这四个分支,PHP 8.1 及更早的版本只能迁到已经修复的 PHP 版本。请校园网用户尽快自查已安装使用的PHP版本,升级修复漏洞,以免发生网络安全事件。
2、临时缓解措施(仅限无法立即升级时)
修改 php.ini 或 FPM Pool 配置,修改后必须重启 PHP-FPM/Apache,代码如下:
; 禁用 Session 上传进度功能,阻断 CVE-2026-109619 部分利用路径
session.upload_progress.enabled = 0
; 针对 PHP 8.5+,禁用致命错误回溯
fatal_error_backtraces = 0
3、PHP官网升级版本下载:https://www.php.net/downloads.php?source=Y